

今天是最後一天挑戰~感謝六角用禮物吸引我 XDD 讓我願意開始這 30 天每天寫文章,雖然都有借 AI 輔助之力
不過這 30 天我養成每天學習一個小知識點,幫助自己建立習慣!
有的時候會覺得阿任務好大~阿好難啊~
其實先行動才是關鍵!最的好不好不重要,要先行動才會知道做的好不好,也才有機會可以調整
每天寫一篇文章(雖然覺得自己沒有寫得很好)
不過心裡其實很踏實跟充實唷!
如果可以~還會想要持續這個習慣下去~~(希望啦
最後一天挑戰,但應該不是我文章的最後一篇了
我今天想要來談談登入驗證流程
像是: 當使用者從 React 前端註冊或登入時,Node.js 後端要如何檢查資料、保護密碼、驗證身分,並處理錯誤?
一、先看懂完整的登入驗證流程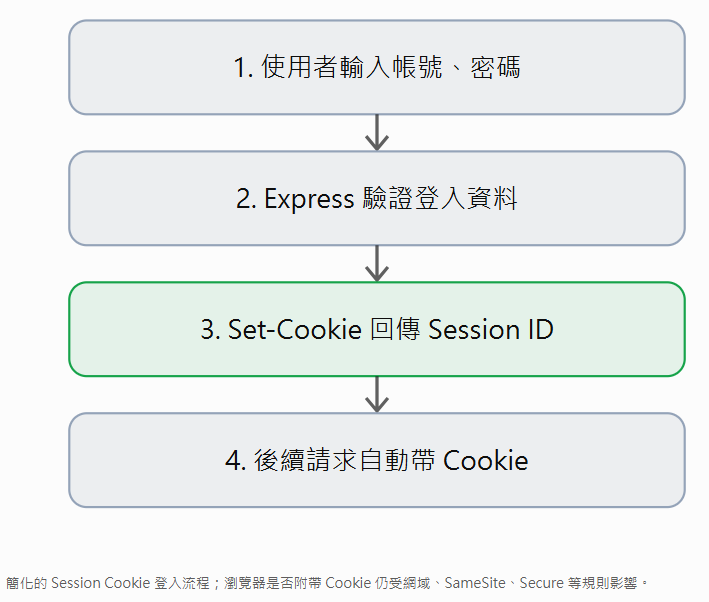
這裡有三個重要角色:
二、Middleware 機制:(req, res, next)
Middleware(中介軟體)是 Express 在接收到 HTTP Request 之後、正式執行 API 業務邏輯之前,可以先執行的函式。
1.三個參數是什麼?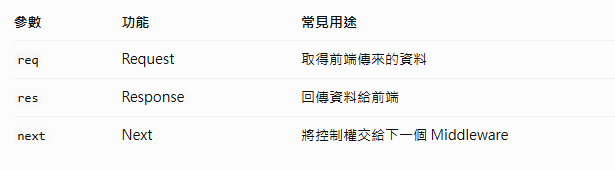
2.基本範例
const express = require("express");
const app = express();

app.use((req, res, next) => {
  console.log("第一個 Middleware");
  next();
});

app.get("/users", (req, res) => {
  console.log("執行 users API");

  res.json({ message: "成功" });
});

app.listen(3000);
當瀏覽器呼叫:GET /users
終端機會輸出:
第一個 Middleware
執行 users API
原因是 Middleware 呼叫了 next()。
3.next() 非常重要
app.use((req, res, next) => {
  console.log("檢查使用者");
  next();
});
如果沒有 next(),也沒有使用 res 結束回應,請求可能一直等待。
三種常見情況:
下一篇繼續介紹~我覺得登入驗證跟密碼保護這一段很有趣
希望我的下一篇可以是明天(?
(雖然最近工作有點忙)


 iThome鐵人賽
 看影片追技術